La ingeniería social entra en la era de la IA
La ortografía ya no es una buena defensa: un mensaje fraudulento puede estar perfectamente escrito, conocer nuestro contexto y parecer enviado por alguien de confianza.
Durante años, uno de los consejos más repetidos frente al phishing era fijarse en las faltas de ortografía, las traducciones extrañas o los mensajes poco naturales. Ese consejo sigue pudiendo ayudar, pero ya no es suficiente.
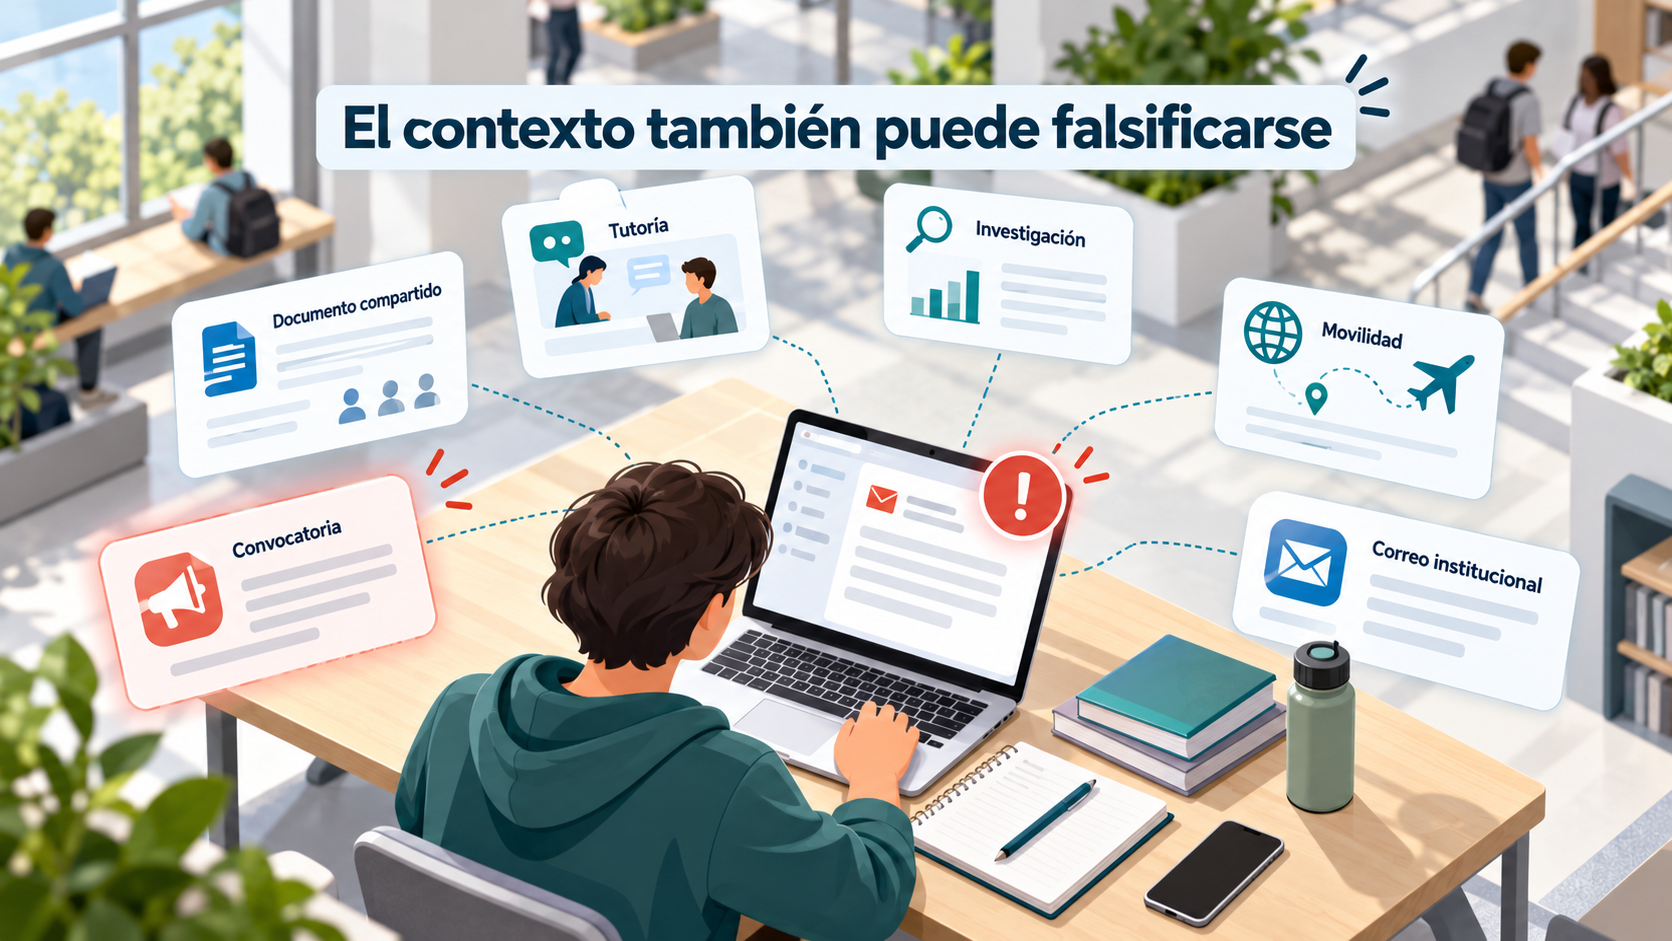
La inteligencia artificial generativa permite crear en segundos correos, mensajes, documentos y conversaciones mucho más creíbles, adaptados al idioma, al tono y al contexto de la persona que los recibe. En una universidad, donde cada día circulan avisos sobre clases, reuniones, documentos compartidos, convocatorias, matrículas, investigación, viajes o cambios administrativos, esa capacidad puede hacer que un intento de fraude resulte especialmente convincente.
El cambio importante no es que la ingeniería social sea nueva. Es que ahora resulta mucho más fácil hacerla parecer auténtica.
La ingeniería social sigue atacando lo mismo: nuestra confianza
La ingeniería social consiste en intentar que una persona haga algo que normalmente no haría: abrir un fichero, acceder a una página, facilitar información, aprobar una solicitud, realizar un pago o conceder acceso a un servicio.
La IA no cambia ese objetivo. Lo que cambia es la calidad y la velocidad con las que puede prepararse el engaño.
Por ejemplo, un mensaje falso puede utilizar un castellano impecable, adoptar un tono académico o administrativo muy convincente y mencionar información pública sobre una facultad, una conferencia, un proyecto de investigación o una persona concreta. Incluso puede generar respuestas diferentes según cómo evolucione la conversación.
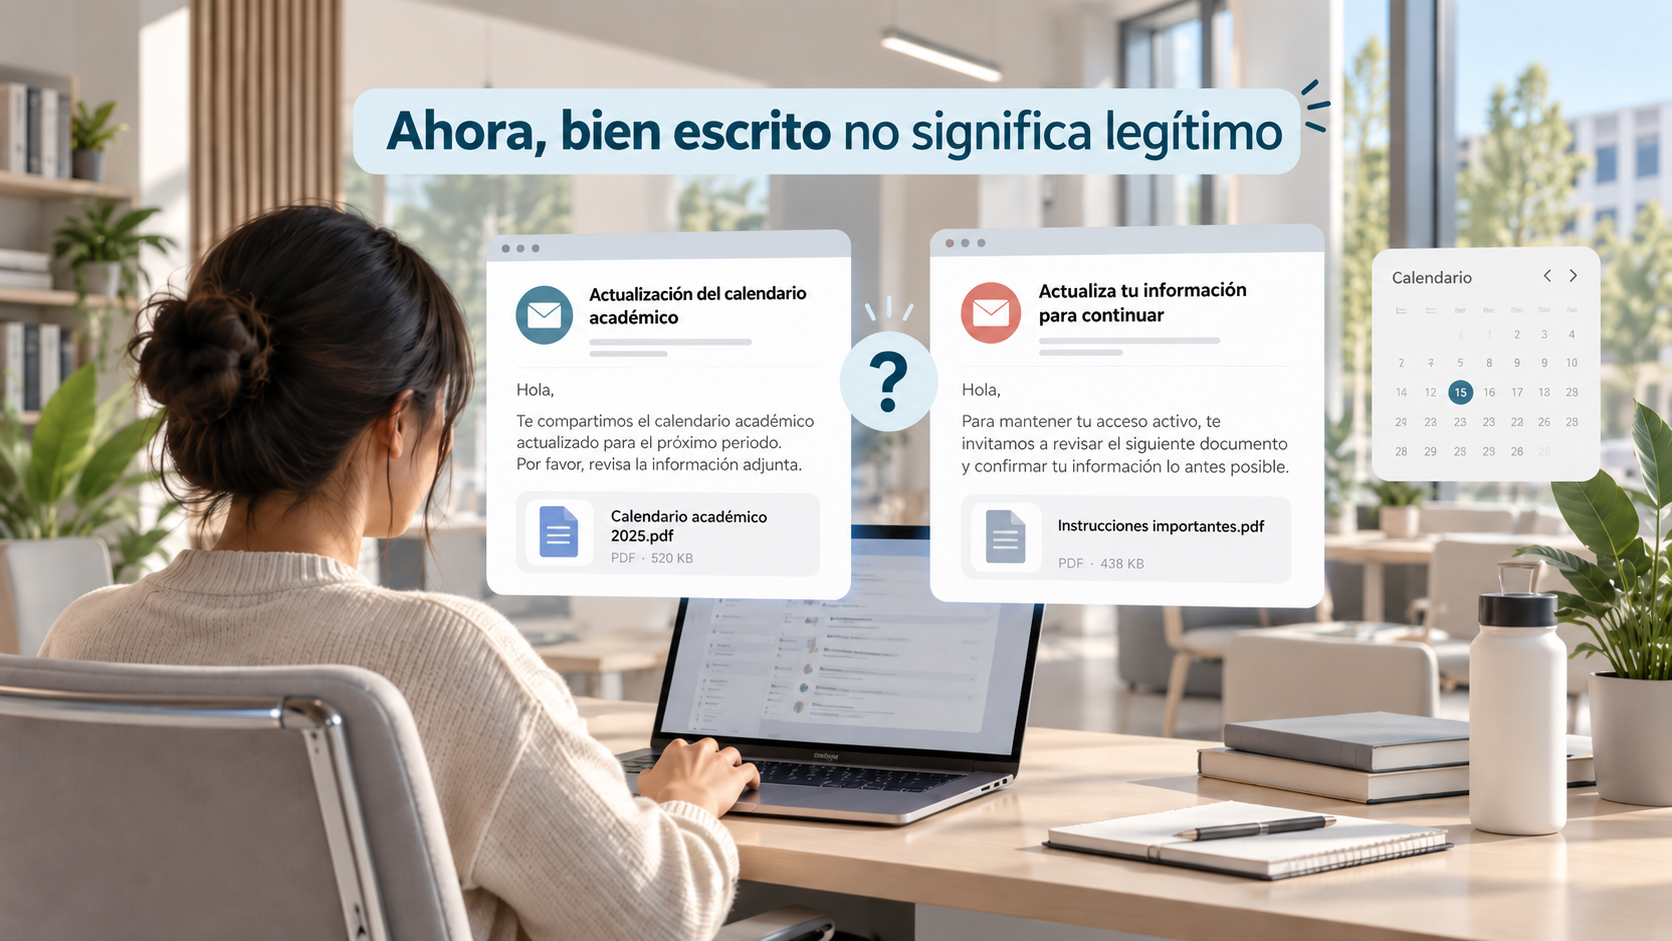
Esto hace que algunas señales que tradicionalmente asociábamos al fraude pierdan peso. Un mensaje bien redactado ya no demuestra que sea legítimo, del mismo modo que un mensaje con alguna errata tampoco demuestra automáticamente que sea malicioso.
La pregunta deja de ser únicamente “¿este mensaje parece auténtico?” y pasa a ser “¿esta petición tiene sentido y puedo verificarla por otra vía?”.
Las señales cambian, pero siguen existiendo
Detectar estos intentos requiere prestar menos atención a la apariencia y más atención a lo que nos están pidiendo.
Una petición inesperada de credenciales, un cambio de cuenta bancaria, una solicitud urgente para aprobar una operación o un mensaje que intenta llevarnos rápidamente a otro canal merecen una comprobación adicional, aunque todo esté perfectamente redactado.
También conviene desconfiar cuando alguien introduce una presión poco habitual: “tiene que hacerse ahora”, “estoy en una reunión y no puedo hablar”, “no llames porque es confidencial” o cualquier argumento que intente evitar que comprobemos la petición por otra vía.
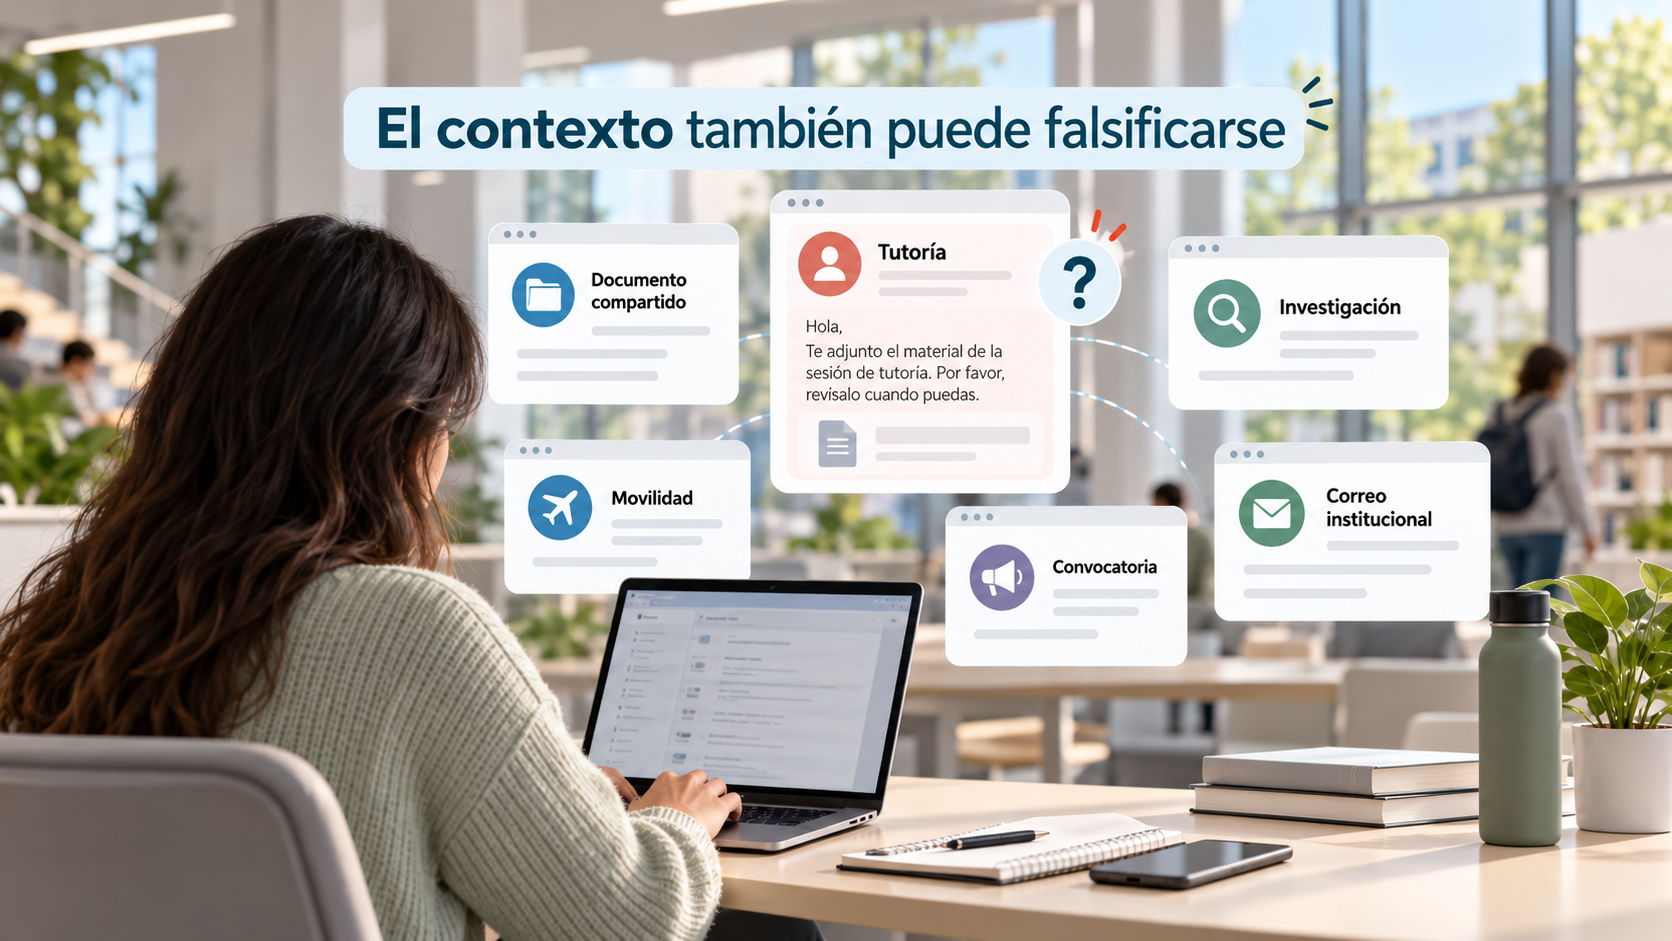
El contexto correcto tampoco garantiza autenticidad. Parte de la información utilizada para personalizar un engaño puede proceder de páginas institucionales, redes profesionales, publicaciones, congresos, redes sociales o información previamente expuesta.
Una sola señal no demuestra que exista un fraude. Una solicitud urgente puede ser legítima, un compañero puede escribir desde el móvil y una persona puede necesitar realmente ayuda. Lo importante es observar el conjunto y verificar aquello que pueda tener consecuencias.
Qué puede estar ocurriendo detrás de un mensaje aparentemente normal
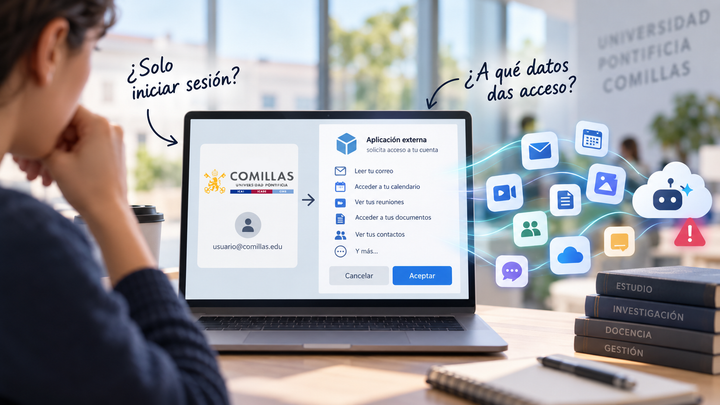
Una conversación puede intentar llevarnos hacia una cuenta falsa. Podemos recibir un correo perfectamente normal que termina solicitando iniciar sesión en un servicio. El aspecto del mensaje no es lo importante: si entregamos nuestras credenciales en un lugar incorrecto, otra persona podría intentar utilizar nuestra cuenta.
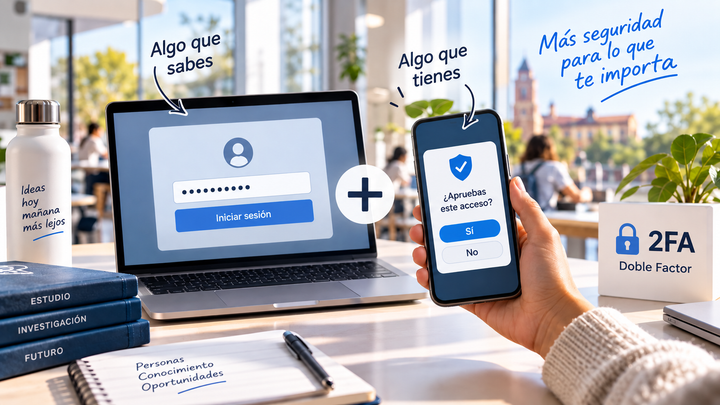
También puede buscar una autorización. En lugar de pedir directamente una contraseña, el objetivo puede ser conseguir que aceptemos una solicitud de acceso, una autorización o una notificación de autenticación que no hemos iniciado. Es lo que suele relacionarse con la llamada MFA fatigue: generar suficientes solicitudes o presión para que alguien termine aprobando una que no reconoce.
Una cuenta comprometida puede hacer que el engaño resulte todavía más creíble. Si un mensaje procede realmente de la cuenta de una persona conocida, su dirección será correcta. Por eso es importante valorar también si la petición encaja con la forma habitual de trabajar de esa persona.
Existe además el robo de sesión, que consiste en intentar aprovechar una sesión ya autenticada para acceder a un servicio sin necesidad de volver a introducir la contraseña. Para la persona que utiliza el servicio, la consecuencia práctica puede ser la misma: alguien actuando desde su cuenta sin autorización.
En la Universidad, el contexto puede hacer el engaño muy convincente
El entorno universitario ofrece muchos temas cotidianos que pueden utilizarse como pretexto: una modificación de actas, una tutoría, una convocatoria, un fichero compartido, una reserva, una factura, una publicación científica, una movilidad internacional o una supuesta comunicación relacionada con una biblioteca o un servicio digital.
También existen relaciones profesionales muy variadas. Una persona puede recibir mensajes de profesores, estudiantes, investigadores, proveedores, universidades extranjeras o colaboradores con los que no mantiene contacto frecuente. Que un remitente resulte desconocido no es necesariamente sospechoso, y precisamente por eso el contexto universitario exige algo más que reconocer nombres.
Una cuenta comprometida podría utilizarse además para continuar conversaciones existentes o enviar documentos desde un remitente legítimo. En ese escenario, incluso comprobar la dirección de correo deja de ser suficiente.
Las consecuencias tampoco se limitan al correo. Una cuenta puede dar acceso a documentos compartidos, conversaciones, información académica o servicios vinculados a la identidad digital de la persona.
Qué ha cambiado especialmente en 2025 y 2026
La IA generativa es la tecnología capaz de producir contenido nuevo —como texto, imágenes, audio o vídeo— a partir de instrucciones. Aplicada a la ingeniería social, permite adaptar mensajes, corregir automáticamente el idioma y generar variaciones para distintos destinatarios.
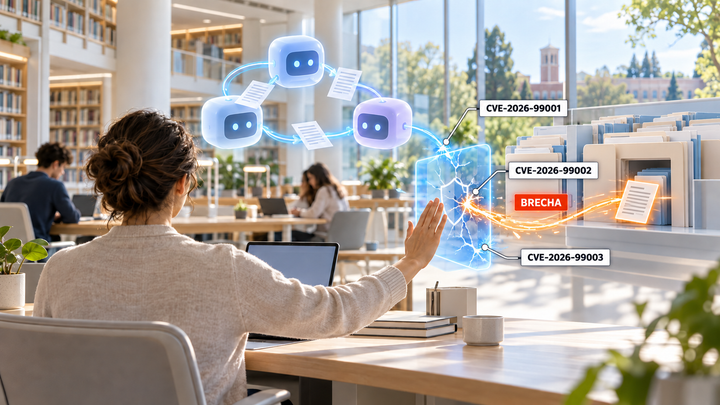
ENISA señala además que los modelos de lenguaje están siendo utilizados para mejorar campañas de phishing y automatizar actividades de ingeniería social. La agencia europea también observa un uso creciente de contenidos sintéticos, incluidos texto, audio y vídeo generados mediante IA. [ENISA, 2025-2026].
Un deepfake es contenido de audio, imagen o vídeo generado o manipulado artificialmente para imitar de forma convincente a una persona. Esto amplía el problema más allá del correo electrónico: una voz conocida en una llamada o una imagen aparentemente real tampoco deberían considerarse por sí solas una prueba suficiente de identidad cuando se solicita algo sensible.
La IA también permite personalizar mensajes a mayor escala. Un atacante ya no necesita redactar manualmente cientos de variantes. Puede adaptar el idioma, el tratamiento, la profesión o el contexto general de diferentes destinatarios.
El resultado es una transición importante: los errores evidentes disminuyen y la capacidad de crear confianza aumenta.
Los datos confirman que el riesgo está ganando importancia
El informe Security Awareness & Culture Report 2026 de SANS se basa en respuestas de más de 1.700 profesionales de concienciación en seguridad de todo el mundo. En esa edición, los riesgos humanos relacionados con IA aparecen ya como el segundo riesgo más citado, únicamente por detrás de la ingeniería social, después de ocupar anteriormente el cuarto puesto. [SANS, 2026].
Es importante interpretar correctamente ese dato: no significa que la IA sea el segundo tipo de ciberataque más frecuente del mundo. Refleja la percepción y experiencia de profesionales que trabajan específicamente en riesgo humano y concienciación.
Por su parte, ENISA identificó el phishing, incluyendo modalidades relacionadas como vishing o mensajes maliciosos, como el principal mecanismo de acceso inicial en aproximadamente el 60 % de los casos observados en su Threat Landscape 2025. [ENISA, 2025].
Ese mismo informe recoge estimaciones procedentes de fuentes abiertas según las cuales, a principios de 2025, una proporción muy elevada de las campañas de phishing observadas utilizaba IA de alguna forma. Debe interpretarse como una estimación dependiente de la muestra y de la metodología, no como una medición universal de todo el phishing mundial.
En su Threat Landscape 2026, ENISA vuelve a señalar la ingeniería social como una técnica habitual para explotar la confianza y confirma que los modelos de IA emergentes están siendo utilizados cada vez más para apoyar actividades maliciosas. [ENISA, 2026].
Cómo protegerse cuando un mensaje parece totalmente legítimo
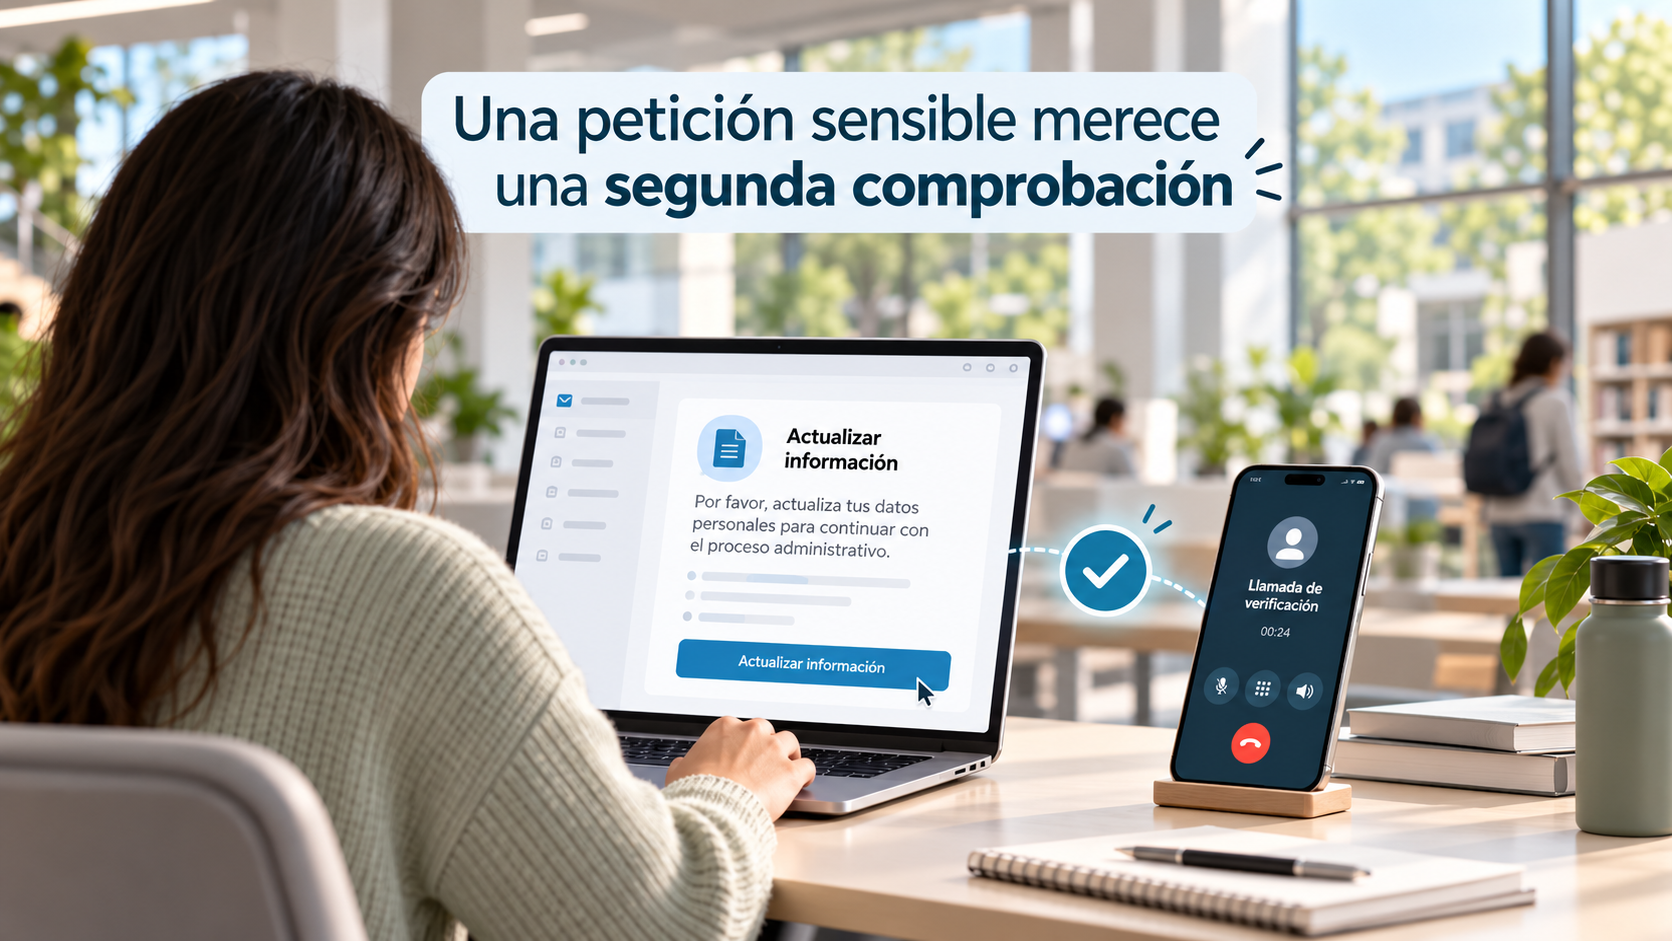
- Verifica la petición, no solamente el mensaje. Si te piden credenciales, dinero, información sensible o una autorización poco habitual, comprueba la solicitud mediante otro canal conocido.
- No utilices la calidad del lenguaje como prueba de autenticidad. Un texto impecable puede haber sido generado o corregido mediante IA en segundos.
- Desconfía de la urgencia que intenta impedirte comprobar. Las prisas reducen nuestra capacidad de analizar una situación. Un minuto para verificar puede evitar un problema mucho mayor.
- No apruebes solicitudes de autenticación que no hayas iniciado. Si aparece una notificación inesperada de acceso o autenticación, recházala y revisa lo ocurrido.
- Comprueba por separado las operaciones sensibles. Un cambio de cuenta bancaria, una petición económica o una modificación excepcional de un procedimiento merece una verificación adicional, incluso si aparentemente procede de una persona conocida.
- Presta atención a los cambios de comportamiento. Un compañero que repentinamente pide utilizar un canal diferente, mantener una operación en secreto o saltarse un procedimiento habitual puede justificar una llamada de comprobación.
- Utiliza canales que ya conozcas. Si necesitas contactar con una persona para confirmar algo, utiliza su número, dirección o canal habitual en lugar de los datos proporcionados dentro del propio mensaje sospechoso.
- Trata el audio y el vídeo como una señal, no como una prueba absoluta. Las tecnologías de generación de voz e imagen hacen recomendable confirmar por otra vía las solicitudes sensibles o extraordinarias.
- Reduce la información pública innecesaria. Los datos sobre cargos, viajes, proyectos o relaciones profesionales pueden utilizarse para hacer más convincente una aproximación fraudulenta.
- Cuando tengas dudas, consulta antes de actuar. Pedir una segunda opinión es especialmente útil cuando una petición es inusual, urgente o tiene consecuencias económicas, académicas o relacionadas con información sensible.
Si ya has respondido o has hecho clic
Responder a un mensaje o pulsar un enlace no significa necesariamente que una cuenta haya sido comprometida. Lo importante es valorar qué información se ha facilitado y qué acciones se han realizado.
Si detectas algo extraño, deja de interactuar con el mensaje y evita borrar correos, avisos o información que pueda resultar útil para analizar lo sucedido.
Si has introducido tu contraseña en un lugar que después te ha parecido sospechoso, cámbiala desde el acceso legítimo al servicio. Si has aprobado una solicitud de autenticación que no reconoces o has facilitado información sensible, comunícalo cuanto antes.
No es necesario estar seguro de que se trata de un incidente para pedir ayuda. Es preferible comunicar una sospecha pronto y permitir que pueda revisarse.
Para comunicarlo o solicitar soporte en la Universidad, puedes abrir una incidencia a través de Jira.
Informar pronto también protege a los demás
Cuando alguien comunica un posible intento de fraude, el objetivo debe ser entender lo ocurrido, reducir su impacto y evitar que otras personas puedan verse afectadas.
Estas situaciones deben tratarse con proporcionalidad y confidencialidad. La ingeniería social está precisamente diseñada para aprovechar momentos normales de trabajo: prisas, acumulación de correos, cambios de contexto o confianza entre personas.
Una comunicación temprana permite analizar mejor lo sucedido y aprender de la situación. Retrasar el aviso por pensar que “quizá no sea nada” o por temor a haberse equivocado puede dificultar esa respuesta.
La mejor señal ya no está en la ortografía
La inteligencia artificial puede hacer que un intento de fraude tenga buena redacción, el tono adecuado y un contexto creíble. Por eso, reconocer un ataque dependerá cada vez menos de encontrar errores evidentes y más de comprobar si la petición tiene sentido.
Ante una solicitud inesperada, urgente o sensible, conviene detenerse unos segundos, comprobarla mediante otro canal y pedir ayuda cuando exista alguna duda.
No necesitamos convertirnos en expertos capaces de detectar cada mensaje generado por IA. Necesitamos hábitos que sigan funcionando incluso cuando el engaño parece auténtico.
Cuando algo importante depende de un mensaje, verificar sigue siendo nuestra mejor defensa.