Protege tus cuentas con la verificación en dos pasos
Por qué utilizar siempre la autenticación de doble factor en las cuentas con información sensible
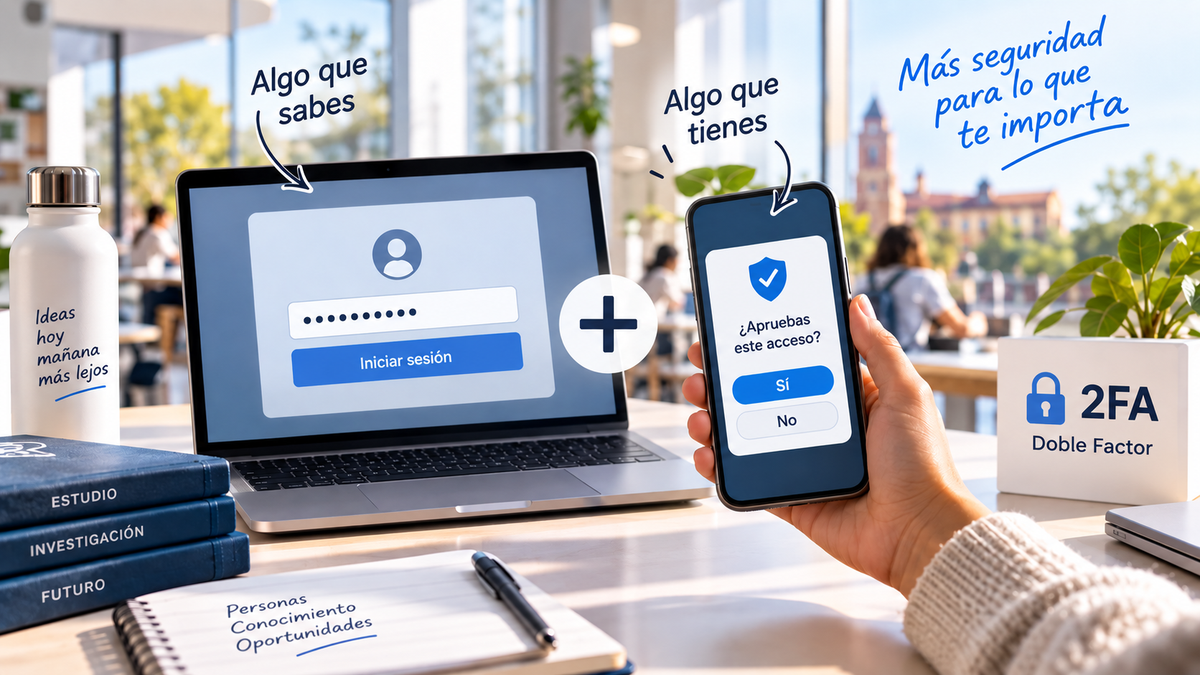
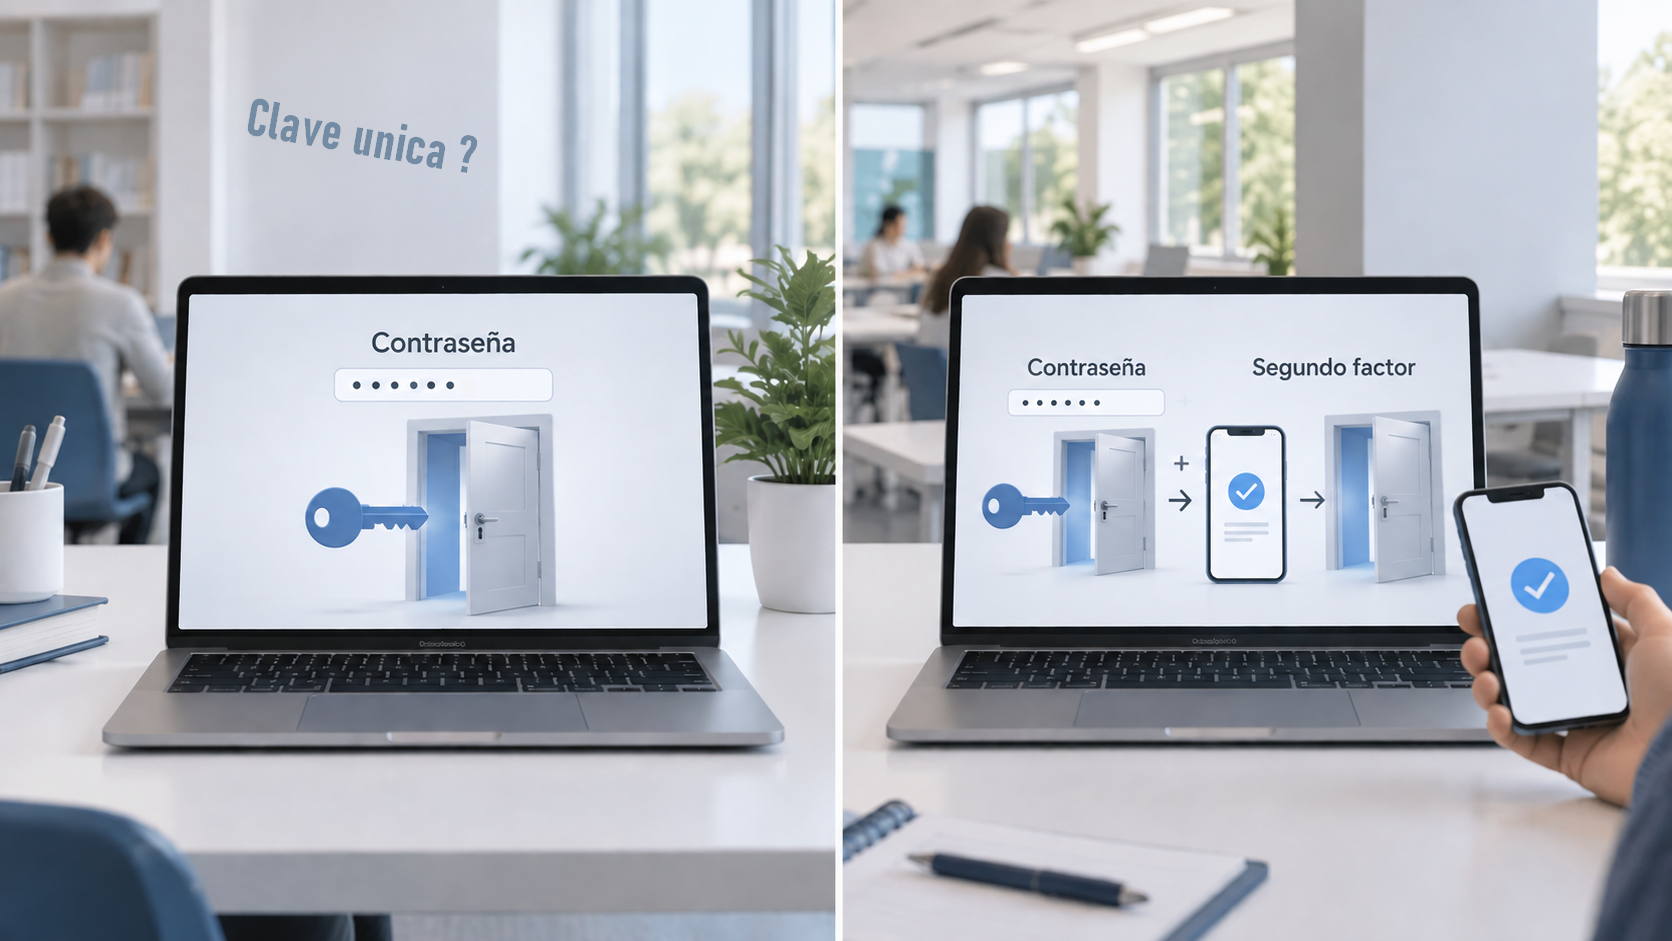
Una contraseña protege la entrada. El doble factor añade una segunda comprobación antes de dejar pasar.
El correo institucional, los documentos compartidos, las aplicaciones de gestión o los servicios vinculados a investigación pueden concentrar información personal y confidencial. Una contraseña robusta sigue siendo necesaria, pero ya no conviene confiar toda la protección de una cuenta a una única credencial.
La autenticación de doble factor, conocida como 2FA, añade una segunda comprobación de identidad. Por eso resulta especialmente recomendable cuando una cuenta permite consultar expedientes, gestionar documentación, acceder a información de investigación o recuperar las contraseñas de otros servicios.
La idea es sencilla: si alguien consigue nuestra contraseña, todavía le faltará otra prueba para poder entrar. Los materiales de sensibilización utilizados como referencia lo resumen precisamente así: el doble factor añade una capa adicional de seguridad y debe habilitarse siempre que sea posible.
Qué es realmente el doble factor
Cuando introducimos un usuario y una contraseña estamos demostrando nuestra identidad mediante algo que conocemos. La autenticación de doble factor pide, además, una comprobación diferente: por ejemplo, algo que tenemos, como un dispositivo autorizado, o algo que somos, mediante determinadas formas de autenticación biométrica.
La diferencia es importante. Si un ciberdelincuente obtiene una contraseña mediante phishing, una filtración de otro servicio o un programa diseñado para robar credenciales, puede intentar utilizarla directamente. Con 2FA activado, conocer esa contraseña no debería bastar por sí solo para completar el acceso.
Los materiales de sensibilización de INCIBE explican este mecanismo como una capa adicional para los servicios protegidos mediante usuario y contraseña y recomiendan habilitarlo siempre que sea posible. Otros materiales de concienciación universitaria expresan la misma idea: aunque un atacante haya conseguido la contraseña, todavía tendría que superar la segunda etapa de autenticación.
Una contraseña puede dejar de ser secreta sin que lo sepamos
Podemos utilizar una contraseña larga, única y difícil de adivinar y, aun así, acabar exponiéndola. Un correo de phishing puede conducirnos a una página falsa de inicio de sesión; un dispositivo comprometido puede robar credenciales; o una contraseña reutilizada puede aparecer en una filtración de otro servicio.
Este último punto explica por qué la contraseña y el 2FA cumplen funciones diferentes. Una buena contraseña reduce determinadas formas de ataque. El segundo factor intenta limitar las consecuencias cuando esa primera barrera ya ha fallado.
El correo merece especial atención. Además de contener conversaciones y documentos, con frecuencia participa en los procesos de recuperación de otras cuentas. Los materiales de Cybermalveillance.gouv.fr señalan precisamente que comprometer una cuenta de correo puede facilitar posteriormente el control de otros servicios asociados.
En el entorno universitario, la consecuencia práctica puede ir mucho más allá de leer mensajes. Dependiendo de los permisos de la cuenta comprometida, podrían quedar expuestos documentos compartidos, información personal, comunicaciones, convocatorias o recursos vinculados al trabajo cotidiano.
Las señales que conviene atender
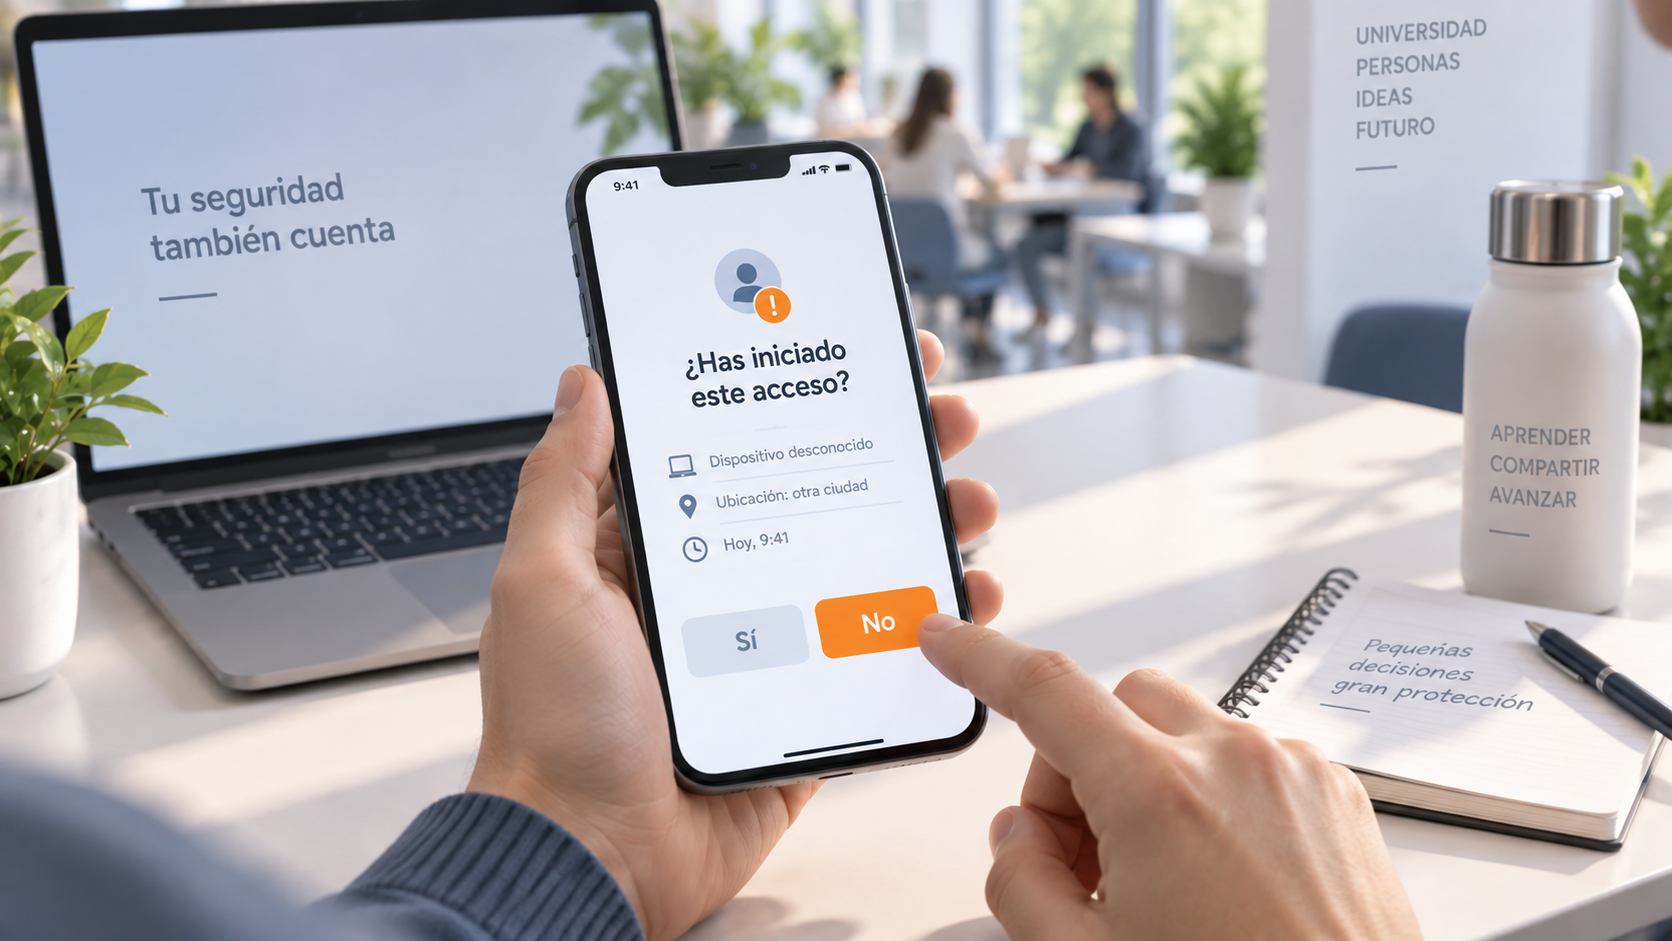
Una solicitud de autenticación que aparece cuando no estamos intentando iniciar sesión merece atención. También un aviso sobre un acceso que no reconocemos, una petición repetida de aprobación o una notificación de recuperación de cuenta que no hemos solicitado.
Otra señal puede ser encontrar sesiones o dispositivos que no reconocemos dentro de las opciones de seguridad de un servicio. Una señal aislada no confirma necesariamente que exista un ataque: podemos haber iniciado sesión previamente en otro navegador o dispositivo y no recordarlo. Lo importante es no aprobar automáticamente aquello que no entendemos.
También debemos desconfiar cuando un correo, una llamada o un mensaje intenta convencernos de que revelemos códigos de autenticación o aprobemos inmediatamente una solicitud. La urgencia es una técnica habitual de ingeniería social: busca que actuemos antes de comprobar qué está ocurriendo.
Qué ocurre por dentro cuando iniciamos sesión
Primero se identifica la cuenta. El servicio recibe nuestro nombre de usuario y comprueba la credencial utilizada para autenticarnos. La contraseña funciona como una primera prueba, pero no necesariamente como la única.
Después llega la segunda comprobación. Con 2FA, el servicio solicita otro factor antes de completar el acceso. El objetivo es que conocer la contraseña no equivalga automáticamente a controlar la cuenta.
Finalmente se crea una sesión. Cuando la autenticación se completa correctamente, muchos servicios mantienen nuestra sesión abierta durante cierto tiempo para evitar que tengamos que identificarnos continuamente. Esto mejora la comodidad, pero introduce otro elemento que proteger: una sesión válida también puede ser objetivo de los atacantes.
Por eso el 2FA debe entenderse como una defensa muy eficaz, pero no como una garantía absoluta. Seguimos necesitando dispositivos actualizados, atención frente al phishing, contraseñas diferentes y una gestión prudente de las sesiones y permisos.
Qué está en juego en la Universidad
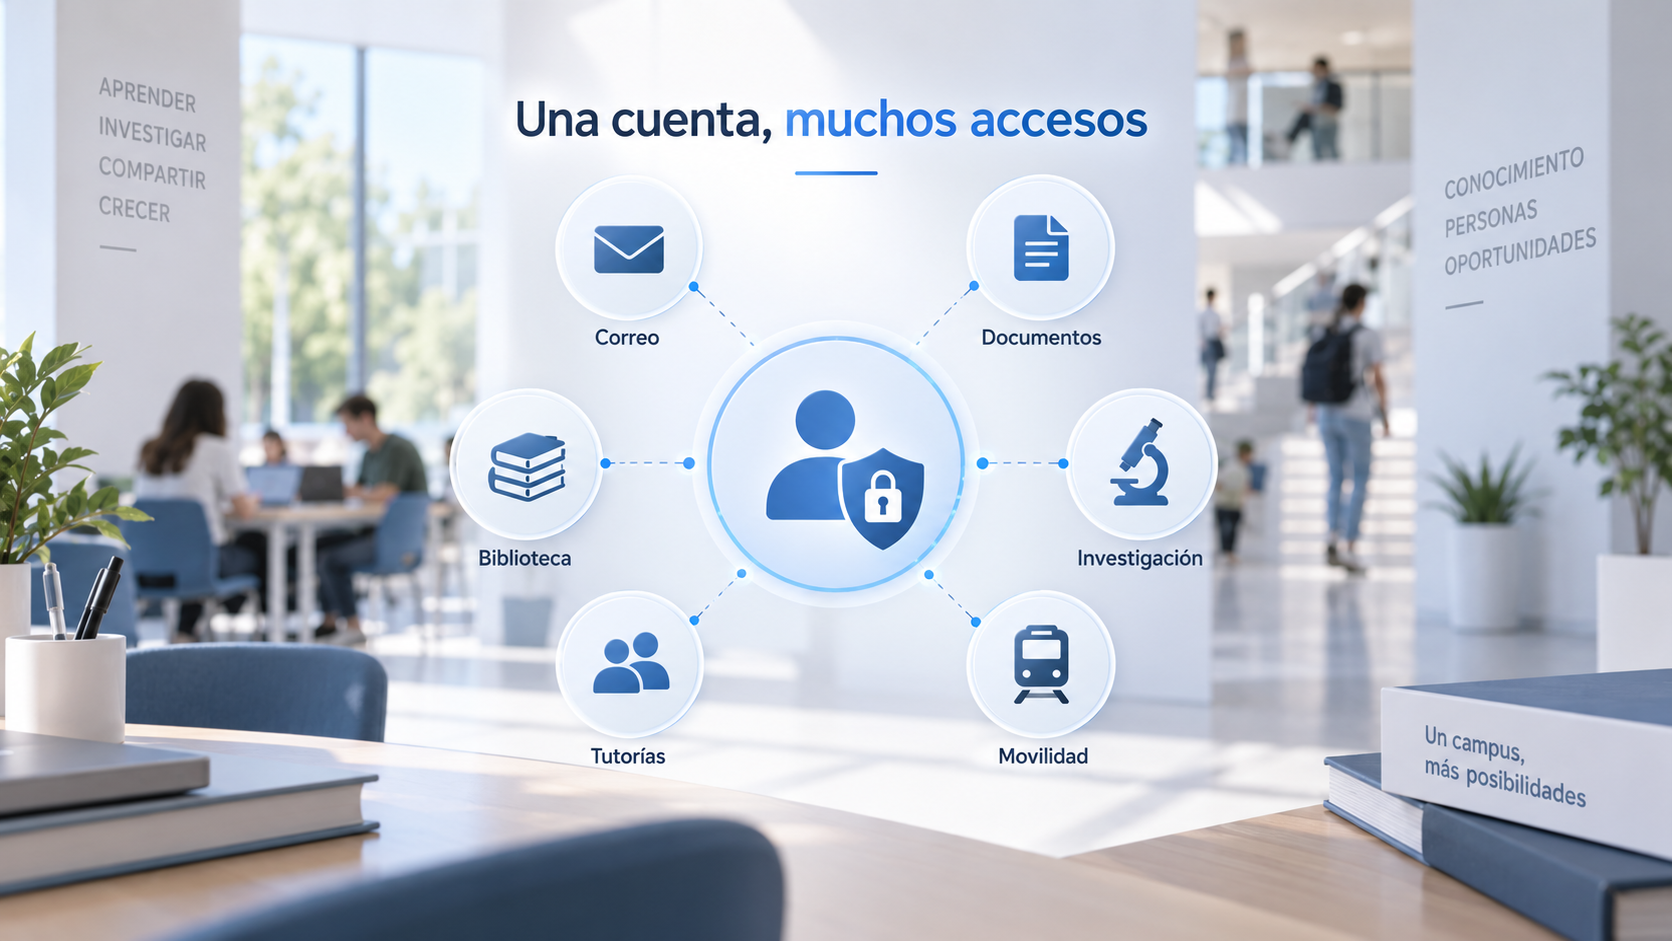
Una cuenta universitaria puede abrir la puerta a más información de la que recordamos en el uso cotidiano. Correo, documentos compartidos, bibliotecas, tutorías, investigación, movilidad o aplicaciones de gestión pueden formar parte de un mismo ecosistema de trabajo.
La Universidad Pontificia Comillas trata además información con distintos grados de sensibilidad. Los propios materiales de INCIBE recuerdan que no todos los activos de información tienen la misma criticidad y que su protección debe considerar, entre otras propiedades, la confidencialidad, la integridad y la disponibilidad.
Esto resulta especialmente evidente con los datos personales. La protección no consiste únicamente en impedir que alguien lea un documento. También importa evitar modificaciones no autorizadas, preservar la disponibilidad de la información y controlar quién puede acceder a ella.
Una cuenta comprometida podría utilizarse además para enviar mensajes haciéndose pasar por su propietario. Un correo procedente de una cuenta legítima resulta potencialmente más convincente para compañeros, estudiantes o colaboradores. El problema, por tanto, puede extenderse desde una identidad individual hacia otras personas y recursos.
Sin embargo, ante una solicitud de segundo factor que no hemos iniciado, lo recomendable es no aprobarla y comunicar la situación si existen indicios adicionales o las solicitudes persisten. Aunque la persona solo ve una simple notificación, detrás puede haber alguien que ya conoce su contraseña y está intentando completar el acceso. En esta situación, es imprescindible cambiar inmediatamente la contraseña de la cuenta universitaria.
Lo que ha cambiado en 2025–2026
El doble factor continúa siendo una protección muy eficaz, pero las técnicas para intentar rodearlo han evolucionado. El phishing sigue siendo un método destacado para conseguir credenciales y también puede utilizarse para intentar secuestrar sesiones, según el panorama de amenazas de ENISA de 2025.
MFA fatigue describe los intentos de provocar repetidas solicitudes de aprobación hasta conseguir que una persona acepte alguna por cansancio, confusión o error. Por eso una petición inesperada de autenticación nunca debería aprobarse simplemente para hacer desaparecer el aviso.
Robo de sesión significa intentar apropiarse de una sesión que ya ha sido autenticada. En términos prácticos, el atacante busca evitar repetir todo el proceso de entrada aprovechando una sesión válida obtenida de forma indebida.
Infostealer es un tipo de programa malicioso especializado en sustraer información del dispositivo, como credenciales y, en determinados casos, datos relacionados con las sesiones. Los informes recientes de Microsoft y Verizon muestran la relevancia que este tipo de malware ha adquirido en el robo de credenciales durante 2025.
IA generativa es tecnología capaz de producir automáticamente texto, imágenes, audio u otros contenidos a partir de instrucciones. También puede utilizarse para producir comunicaciones fraudulentas más convincentes o adaptar mensajes de ingeniería social con rapidez. Esto reduce la utilidad de señales tradicionales como una redacción torpe o faltas de ortografía.
La consecuencia práctica es sencilla: activar 2FA sigue siendo recomendable, pero conviene combinarlo con atención frente al phishing y, cuando el servicio lo permita, utilizar métodos de autenticación resistentes al phishing.
Datos recientes para poner el riesgo en contexto
Los datos disponibles ayudan a entender por qué la identidad sigue siendo un objetivo tan frecuente. El informe Verizon DBIR de 2025 señala que las credenciales comprometidas fueron el vector de acceso inicial en el 22 % de las brechas analizadas [Verizon, 2025].
En el mismo trabajo, el análisis de registros procedentes de programas infostealer encontró que, en la mediana, únicamente el 49 % de las contraseñas utilizadas por una persona en distintos servicios eran diferentes [Verizon, 2025].
Microsoft indica que el 97 % de los ataques de identidad observados en sus datos correspondieron a ataques de password spraying, es decir, intentos automatizados de probar contraseñas contra numerosas cuentas [Microsoft, 2025].
La misma fuente señala que las técnicas modernas de autenticación multifactor pueden impedir más del 99 % de los ataques basados en identidad [Microsoft, 2025]. Es una referencia del entorno observado por el proveedor, no una garantía de protección para cada cuenta o escenario concreto.
ENISA analizó 4.875 incidentes correspondientes al periodo comprendido entre julio de 2024 y junio de 2025 en su panorama de amenazas de 2025 [ENISA, 2025]. El organismo mantiene el phishing entre los principales métodos de intrusión inicial y señala su utilización para el robo de credenciales y el secuestro de sesiones.
Estos datos pueden variar por sector, muestra y metodología.
Consejos prácticos para que el segundo factor cumpla su función
- Activa el doble factor siempre que esté disponible, especialmente en las cuentas sensibles. Correo, almacenamiento de documentos, servicios que contienen datos personales y cuentas capaces de recuperar otras credenciales merecen especial atención.
- No apruebes solicitudes que no hayas iniciado. Una notificación inesperada puede significar que alguien está intentando completar un acceso. Rechazarla evita convertir una contraseña comprometida en una sesión válida.
- No compartas códigos de autenticación. Si alguien solicita por correo, llamada o mensajería un código que acaba de llegar a tu dispositivo, detén la interacción y verifica la petición por un canal conocido.
- Utiliza una contraseña diferente para cada servicio. Así, una filtración en una cuenta no proporciona automáticamente la misma llave para las demás.
- Protege especialmente el correo electrónico. Además de su propio contenido, puede intervenir en la recuperación de otros servicios, por lo que merece una contraseña única y 2FA.
- Mantén actualizados ordenador, móvil y aplicaciones. El segundo factor protege el proceso de autenticación, pero un dispositivo comprometido puede exponer información adicional.
- Revisa las sesiones cuando observes algo extraño. Un dispositivo desconocido o una sesión que no reconoces merece comprobación, aunque una entrada aislada no demuestre por sí misma que haya existido un acceso malicioso.
- Comprueba antes de actuar ante mensajes urgentes. Si un aviso afirma que debes volver a autenticarte inmediatamente, accede al servicio por la vía habitual en lugar de seguir enlaces inesperados.
- Prefiere métodos resistentes al phishing cuando estén disponibles. No todas las formas de segundo factor ofrecen la misma resistencia frente a las técnicas actuales.
- Avisa pronto ante cualquier sospecha. Esperar a tener certeza absoluta puede retrasar medidas útiles. Explicar qué has observado permite que el equipo de soporte valore la situación.
Qué hacer si ya ha pasado
Si has aprobado una solicitud que no reconocías, introducido tus credenciales en una página sospechosa o detectado actividad extraña, deja de interactuar con el mensaje o sitio que originó la situación.
No borres correos, avisos u otras evidencias útiles si puedes evitarlo. Pueden ayudar a entender qué ha ocurrido. Anota aproximadamente la hora, el servicio afectado y lo que recuerdes haber hecho, sin necesidad de realizar investigaciones por tu cuenta.
Si procede cambiar la contraseña, hazlo desde un acceso legítimo al servicio y desde un dispositivo de confianza. Evita volver a la página o enlace que originó la sospecha.
Comunícalo cuanto antes al STIC a través del canal oficial de soporte: Jira. Informar pronto facilita valorar la situación, contener posibles accesos, revisar la cuenta y orientar su recuperación cuando corresponda.
Y no retrases el aviso por vergüenza. El phishing y la ingeniería social están diseñados precisamente para provocar decisiones rápidas y aprovechar contextos cotidianos como prisas, acumulación de correos o plazos de trabajo.
Privacidad y trato respetuoso
Gestionar correctamente una incidencia de seguridad implica también proteger a las personas. La información sobre lo ocurrido debe tratarse de manera proporcional y con la confidencialidad adecuada, evitando difundir detalles innecesarios sobre la persona o la cuenta afectada.
El objetivo es reducir el impacto, recuperar el control y aprender de lo sucedido. Un aviso temprano proporciona información útil para actuar; buscar culpables no mejora la seguridad.
Además, cuando están implicados datos personales o información confidencial, limitar accesos y preservar la confidencialidad forma parte de la propia protección de la información. Los materiales de INCIBE recuerdan que la información sensible debe estar disponible únicamente para las personas autorizadas.
Dos comprobaciones son mucho mejores que una
La contraseña continúa siendo importante, pero no debería cargar ella sola con toda la protección de una cuenta que contiene información sensible. Activar el doble factor añade una barrera precisamente para esos momentos en los que una contraseña termina donde no debería.
Ante una solicitud inesperada, para y comprueba antes de aprobar. Si algo no encaja, utiliza el acceso habitual al servicio y pide ayuda. Y si sospechas que alguien ha podido acceder a tu cuenta, comunícalo pronto.
Una contraseña puede escapar. La segunda comprobación puede marcar la diferencia.